Canton Cybersécurité
Cyberattaque contre l'USI : des données de candidatures et de bourses menacées
L'Università della Svizzera italiana a annoncé une cyberattaque qui, entre le 9 et le 17 novembre, a exposé des données conservées dans une de ses applications. Le problème concerne un système de formulaires en ligne utilisé pour des candidatures d'emploi, des demandes de bourses d'études et des sondages.
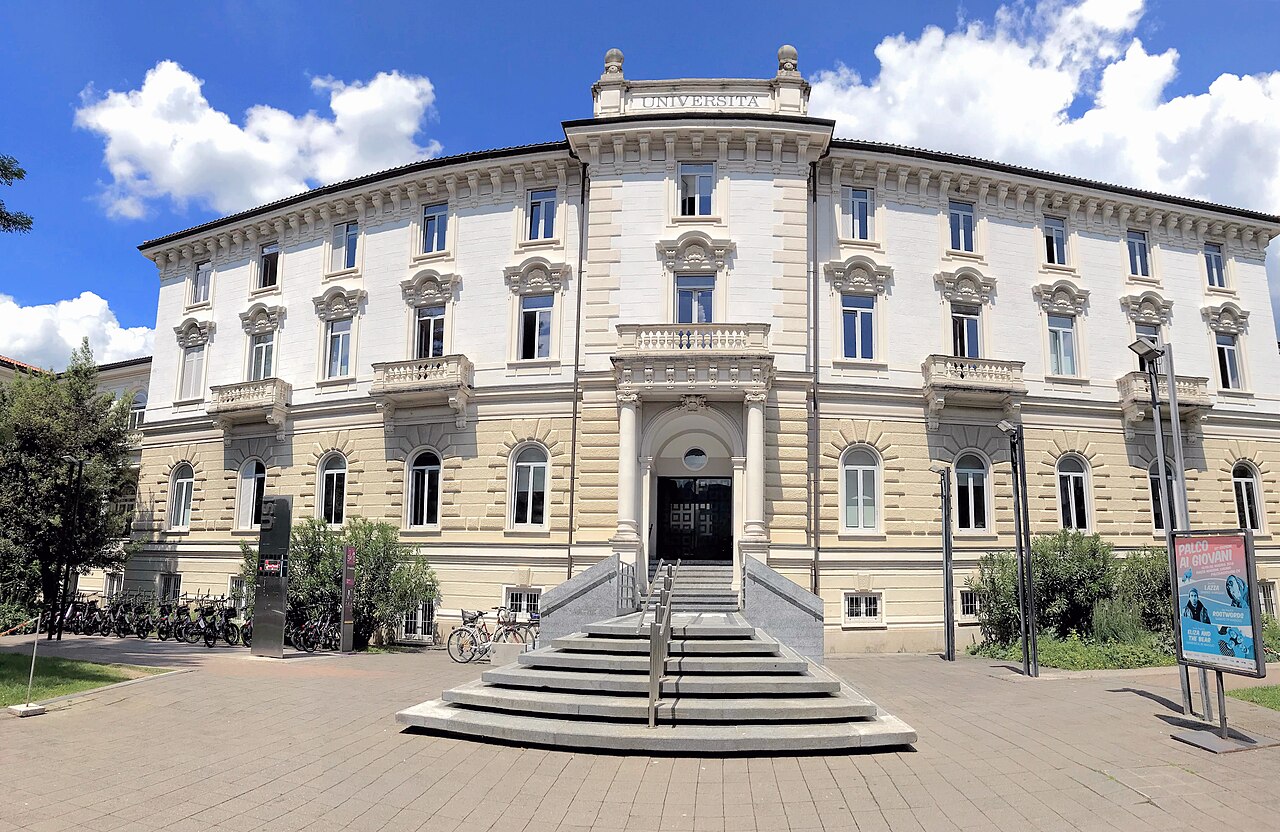
L'Università della Svizzera italiana (USI), dont le siège principal se trouve à Lugano, a annoncé jeudi 19 novembre avoir été victime d'une cyberattaque survenue entre le 9 et le 17 novembre. Dans son communiqué, l'université explique que cet incident a permis à des tiers non autorisés d'accéder à des données conservées dans un de ses systèmes informatiques.
Selon l'université, les auteurs de l'attaque ont réussi à s'introduire dans le système en exploitant une faille du logiciel qui gère les formulaires en ligne de l'établissement. Cet outil sert notamment à recueillir des candidatures pour des postes de travail, des demandes de bourses d'études et des participations à des sondages. Toute personne qui soumet une candidature d'emploi ou une demande de bourse y indique en général des données personnelles et, dans certains cas, des informations à caractère financier. Il n'a pas été précisé depuis combien de temps la faille était présente dans le système, ni combien de formulaires ou de personnes ont été concernés par l'intrusion.
Les mesures prises
L'université a réagi sur plusieurs fronts dès la découverte du problème. Le service informatique a isolé le serveur concerné, empêchant ainsi tout accès supplémentaire aux données qui y étaient conservées.
L'université a par ailleurs averti les autorités compétentes et contacté individuellement les personnes qui, ayant utilisé le formulaire concerné, risquent d'avoir vu leurs données exposées, afin qu'elles puissent évaluer d'éventuelles précautions à prendre.
L'institution précise collaborer étroitement avec les autorités et avec des spécialistes externes en cybersécurité pour éclaircir les circonstances de l'incident. Il reste à déterminer avec précision comment l'intrusion dans le système a été rendue possible et quelle a été son ampleur, y compris quelles données ont effectivement été consultées ou dérobées. Aucun calendrier n'a été communiqué pour la conclusion des vérifications.
Commentaires
Il n'y a pas encore de commentaires. Votre voix peut être la première.