Cantone Sicurezza informatica
Attacco informatico all'USI, a rischio dati di candidature e borse di studio
L'Università della Svizzera italiana ha reso nota una violazione informatica che, tra il 9 e il 17 novembre, ha esposto i dati custoditi in un suo applicativo. Il problema riguarda un sistema di formulari online usato per candidature di lavoro, domande di borsa di studio e sondaggi.
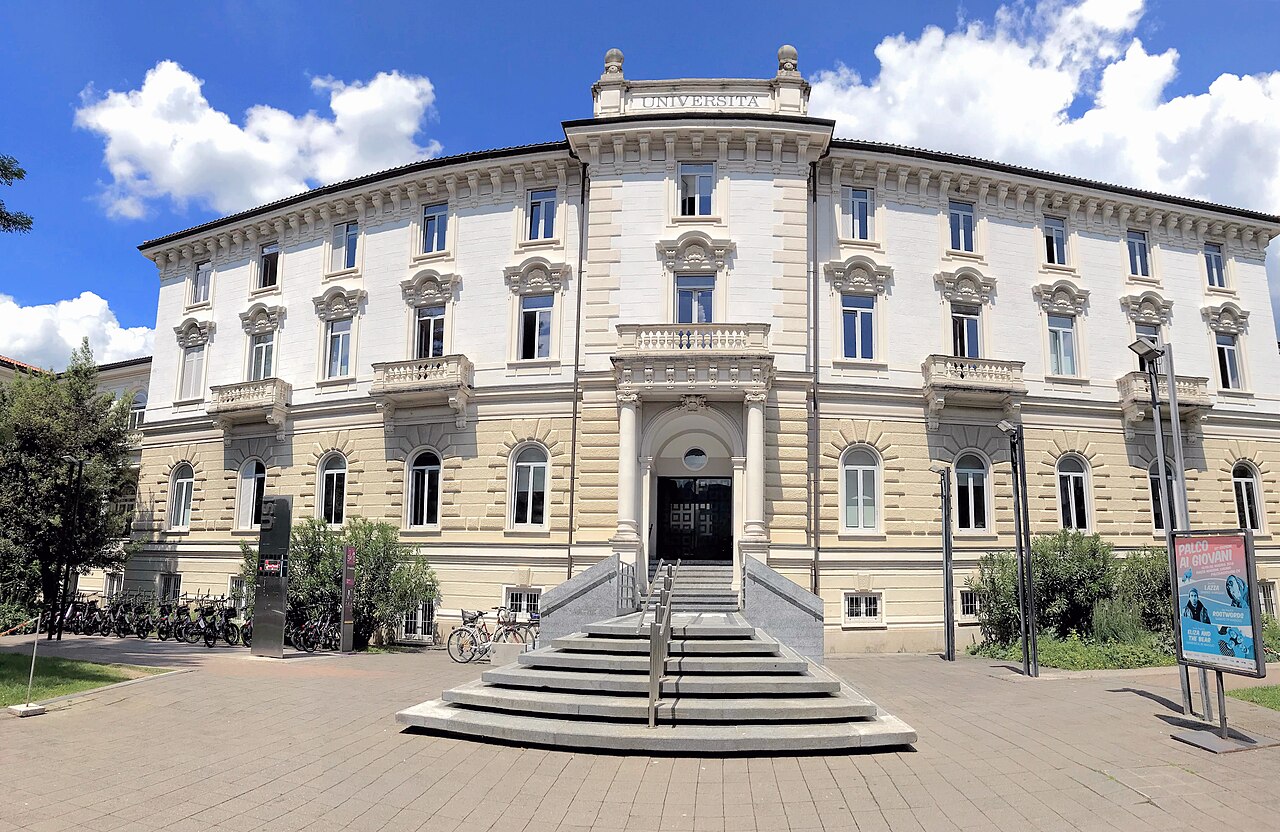
L'Università della Svizzera italiana, che ha la sua sede principale a Lugano, ha comunicato giovedì 19 novembre di essere stata vittima di un attacco informatico avvenuto tra il 9 e il 17 novembre. Nella nota, l'ateneo spiega che l'episodio ha permesso a terzi non autorizzati di accedere ai dati conservati in uno dei suoi sistemi informatici.
Secondo l'ateneo, gli autori dell'attacco sono riusciti a introdursi nel sistema approfittando di una falla nel software che gestisce i formulari online dell'università. Lo stesso strumento raccoglie, tra l'altro, candidature per posti di lavoro, domande per l'ottenimento di borse di studio e partecipazioni a sondaggi. Chi presenta una candidatura di lavoro o una domanda di borsa di studio fornisce di norma dati personali e, in alcuni casi, informazioni di carattere finanziario. Non è stato precisato da quanto tempo la falla fosse presente nel sistema, né quanti formulari o quante persone siano state toccate dall'intrusione.
Le misure adottate
L'ateneo ha reagito su più fronti non appena individuato il problema. Il servizio informatico ha isolato il server coinvolto, impedendo ulteriori accessi ai dati custoditi al suo interno.
L'ateneo ha inoltre avvertito le autorità competenti e ha contattato individualmente le persone che, avendo utilizzato il formulario coinvolto, rischiano di avere visto i propri dati esposti, così da permettere loro di valutare eventuali precauzioni da adottare.
L'istituto precisa di lavorare a stretto contatto con le autorità e con esperti esterni di cybersicurezza per fare luce su quanto accaduto. Resta da stabilire con esattezza come sia stato possibile entrare nel sistema e quanto si sia estesa l'intrusione, compreso quali dati siano stati effettivamente consultati o sottratti. Non è stata fornita una tempistica per la conclusione degli accertamenti.
Commenti
Non ci sono ancora commenti. Puoi essere la prima voce.